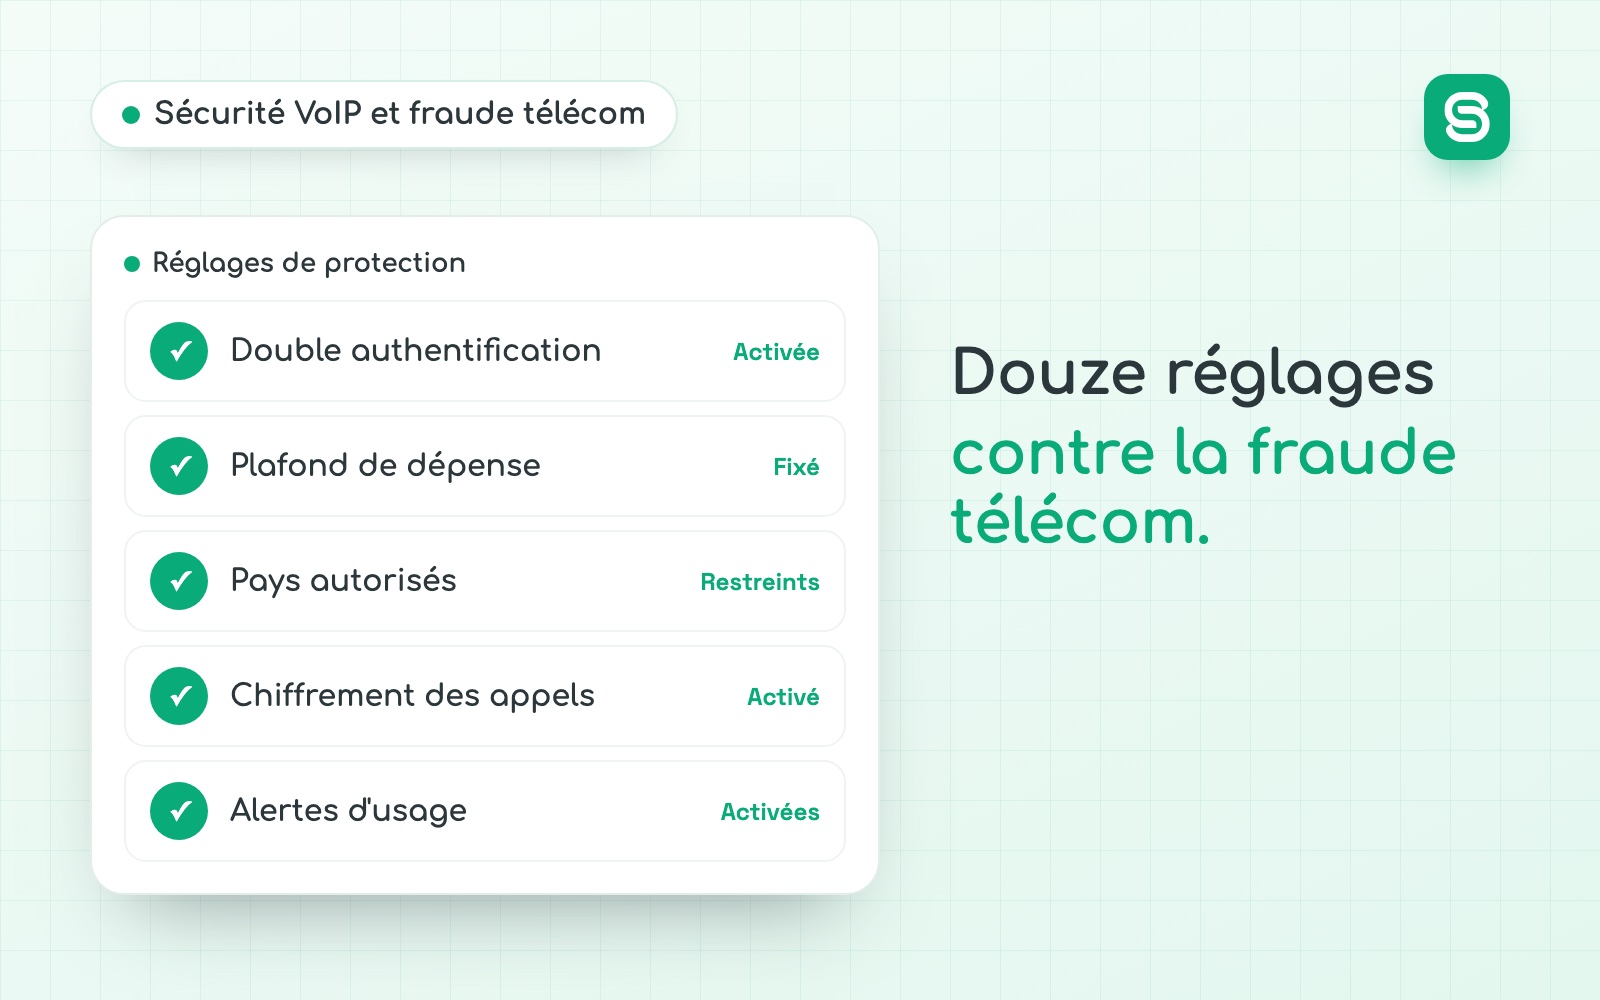
La sécurité VoIP tient en une idée : votre téléphonie est un service en ligne qui peut dépenser de l’argent, donc elle se protège comme un compte bancaire, pas comme un téléphone. La fraude télécom la plus courante contre une entreprise est simple. Quelqu’un ouvre un compte mal protégé, fait passer des appels vers des numéros surtaxés à l’étranger pendant que les bureaux sont vides, et la facture arrive chez le titulaire de la ligne. Douze réglages suffisent à fermer cette porte, et six gestes limitent les dégâts si elle a déjà été ouverte.
Qu’est-ce que la fraude télécom, et pourquoi vise-t-elle les entreprises ?
La fraude télécom regroupe les manœuvres qui font gagner de l’argent à un tiers en utilisant le réseau téléphonique de quelqu’un d’autre. Le mot ancien est « phreaking ». La fiche pratique diffusée dans le cadre des ateliers entreprises de l’Arcep le décrit ainsi : la fraude liée au détournement des lignes téléphoniques « demeure un problème mondial », et les serveurs de communication, standards classiques ou sur IP, en sont des cibles privilégiées.
La même fiche explique pourquoi. La sécurisation de ces systèmes « n’est pas aussi avancée que dans le monde de l’informatique ». Une entreprise qui impose la double authentification sur sa messagerie laisse souvent le code 0000 sur les boîtes vocales et le mot de passe d’usine sur l’interface de son standard. Le rapport d’Europol et de Trend Micro sur la criminalité télécom fait le même constat : un standard n’est souvent protégé que par un mot de passe par défaut ou trop faible. La téléphonie est restée dans l’angle mort de la sécurité informatique, alors qu’elle est branchée sur internet comme le reste.
Trois raisons font d’une entreprise une meilleure cible qu’un particulier.
La fiche donne un ordre de grandeur. En novembre 2015, un conseil départemental a reçu une facture de 43 000 € pour des appels frauduleux émis vers l’étranger. Elle précise que « les structures de toutes tailles sont concernées ». Ce montant donne l’échelle : il suffit d’un week-end, et le calcul d’exemple plus bas montre pourquoi.
Quelles sont les 6 fraudes qui visent une téléphonie d’entreprise ?
Six manœuvres reviennent. Elles n’ont pas le même but : les deux premières cherchent votre argent par la facture, la troisième est la porte d’entrée des deux premières, les trois dernières visent vos interlocuteurs ou vos conversations.
| Fraude | Ce que fait le fraudeur | Le signal d'alerte |
|---|---|---|
| Appels vers des numéros surtaxés à l'étranger | Il fait passer des appels en série, depuis votre compte, vers des numéros dont il touche une part du prix. Le sigle anglais est IRSF. | Des appels sortants la nuit ou le week-end vers des pays que personne n'appelle. |
| Appel qui ne sonne qu'une fois (wangiri) | Il laisse des appels en absence depuis un numéro surtaxé et compte sur le rappel de vos équipes. | Des appels manqués d'une seconde depuis des indicatifs étrangers inconnus. |
| Détournement d'un compte SIP | Il devine ou vole l'identifiant et le mot de passe d'un poste, puis s'enregistre à votre place depuis un autre pays. | Un poste connecté depuis une adresse ou un pays inhabituel, des échecs de connexion en rafale. |
| Usurpation de numéro | Il affiche votre numéro, ou celui d'un tiers de confiance, sur ses propres appels. | Des inconnus vous rappellent en disant que vous les avez appelés. |
| Hameçonnage vocal | Il se fait passer au téléphone pour l'opérateur, le support ou un dirigeant afin d'obtenir un code ou un changement de réglage. | Une demande urgente de code, de renvoi d'appel ou de changement de coordonnées bancaires. |
| Écoute et interception | Il capte la voix ou la signalisation sur un réseau non chiffré, ou accède aux enregistrements. | Aucun signe visible le plus souvent : c'est le réglage, pas l'alerte, qui protège. |
Les appels vers des numéros surtaxés à l’étranger
C’est la fraude qui coûte. La fiche de l’Arcep la décrit comme l’attaque « la plus courante » : le détournement des lignes « vers des destinations, hors de l’hexagone, sur des numéros surtaxés », avec des appels lancés par des systèmes automatisés qui en émettent le plus grand nombre possible. Le fraudeur n’a pas besoin de parler à qui que ce soit. Il lui suffit que l’appel soit décroché à l’autre bout, par un serveur qu’il contrôle, et que la minute soit facturée.
Le mécanisme financier explique la cadence. Une partie du prix d’un appel vers certains numéros est reversée à celui qui exploite le numéro. Plus il y a de minutes, plus le fraudeur encaisse, et plus votre facture monte. Rien ne l’incite à s’arrêter avant que quelqu’un coupe.
Le rapport d’Europol et de Trend Micro ajoute deux précisions utiles. Les fraudeurs gardent en général leurs numéros surtaxés dans un autre pays que celui de la victime, pour profiter des lenteurs de la coopération entre opérateurs et entre polices. Et l’opérateur qui héberge ces numéros gagne lui aussi sur chaque minute : il n’a aucune raison de couper le premier. Autrement dit, personne ne vous protégera à l’autre bout de la ligne. La coupure se règle chez vous, avant.
L’appel qui ne sonne qu’une fois
Le wangiri fonctionne à l’envers : le fraudeur ne pirate rien, il attend que vous l’appeliez. Un robot laisse un appel en absence d’une sonnerie sur des milliers de numéros. Une partie des destinataires rappelle, par réflexe professionnel, et tombe sur un numéro surtaxé qui fait durer la communication.
Les équipes commerciales et le support sont les plus exposés, parce que rappeler un numéro inconnu fait partie de leur métier. La parade n’est pas technique, elle tient en une règle : on ne rappelle pas un indicatif étranger inconnu sans avoir vérifié à qui il appartient. Le blocage des destinations surtaxées côté fournisseur fait le reste. Pour savoir de quel pays vient un appel manqué, notre liste des indicatifs téléphoniques internationaux donne la correspondance pays par pays.
Le détournement d’un compte SIP
Chaque poste, chaque application et chaque lien entre un standard et un opérateur s’identifie avec un identifiant et un mot de passe. Des robots parcourent internet en permanence à la recherche d’équipements de téléphonie exposés et essaient des mots de passe courants. Quand l’un d’eux fonctionne, le fraudeur enregistre son propre logiciel sur votre compte : pour votre fournisseur, c’est vous qui appelez.
Si vous exploitez un trunk SIP entre un standard et un opérateur, le risque est le même à plus grande échelle, puisque le lien porte tous les appels de l’entreprise.
L’usurpation de numéro
Ici, personne n’entre chez vous. Le fraudeur affiche votre numéro sur ses appels pour profiter de votre réputation, ou affiche celui de votre banque pour tromper vos équipes. Les conséquences sont de deux ordres : des inconnus mécontents vous rappellent, et votre numéro finit signalé comme indésirable. Nous traitons ce second effet dans le guide sur le numéro marqué comme spam, et l’affichage légitime de votre identité dans celui sur le nom de l’entreprise affiché sur les appels sortants.
L’hameçonnage vocal
Le fraudeur appelle un salarié en se présentant comme l’opérateur, le support informatique ou un dirigeant. Il demande un code reçu par SMS, l’activation d’un renvoi d’appel, ou un changement de coordonnées. Les voix de synthèse rendent l’exercice plus crédible qu’avant, ce que nous décrivons dans l’article sur la façon de reconnaître un appel passé par une IA.
La règle utile est la même que pour un virement : aucune demande reçue par téléphone ne se traite sans rappel sur un numéro connu d’avance, jamais sur celui que l’appelant propose.
L’écoute et l’interception
L’ANSSI range l’écoute parmi les risques que le passage à la téléphonie sur IP accroît, avec la fraude, l’intrusion et l’usurpation d’identité. Une conversation qui circule sans chiffrement sur un réseau partagé peut être captée. Le risque le plus banal est ailleurs : un accès trop large aux enregistrements d’appels, que nous abordons dans le guide sur l’enregistrement des appels et le RGPD. Si vos équipes appellent depuis un navigateur, le chiffrement y est imposé par la norme elle-même : c’est expliqué dans notre comparaison VoIP ou WebRTC.
La consigne à afficher pour l’équipe
Trois des six fraudes passent par une personne, pas par un mot de passe. Quatre règles tiennent sur une affiche, et elles ne coûtent rien.
Téléphone : nos quatre règles
Comment se déroule un piratage de ligne téléphonique ?
Le scénario ci-dessous assemble les éléments que décrivent la fiche de l’Arcep et la note de l’ANSSI : des appels automatisés, émis en dehors des horaires, vers l’étranger, depuis un compte dont le mot de passe était faible. Il est illustratif. Lisez surtout l’encadré blanc de chaque étape : chaque moment a un réglage qui l’aurait arrêté.
- Ven. 19 h
Les bureaux se vident
Plus personne ne regarde le journal d’appels avant lundi. C’est la fenêtre que le fraudeur attend.
Le réglage qui l’arrêteUne alerte envoyée sur un téléphone, pas dans une boîte que personne n’ouvre le week-end.
- Ven. 23 h
Un compte est ouvert
Un robot essaie des identifiants sur un poste, une messagerie vocale ou l’interface d’administration, jusqu’à tomber sur un mot de passe faible ou laissé par défaut.
Le réglage qui l’arrêteMots de passe uniques et longs, double authentification, blocage après quelques échecs.
- Sam. 1 h
Les premiers appels partent
Quelques appels courts vers l’étranger servent de test. Personne ne réagit : le robot passe à la cadence maximale.
Le réglage qui l’arrêteUne liste de pays autorisés. Une destination hors liste est refusée dès le premier appel.
- Sam. et dim.
Les appels s’enchaînent
Des dizaines d’appels simultanés vers des numéros surtaxés, jour et nuit. Chaque minute rapporte au fraudeur une part du prix de l’appel.
Le réglage qui l’arrêteUn plafond de dépense par jour et un nombre maximal d’appels simultanés par compte.
- Lun. 8 h 30
Quelqu’un s’en aperçoit
Une ligne occupée sans raison, un message de l’opérateur, ou la facture. Le trafic a couru une soixantaine d’heures.
Le réglage qui l’arrêteUne coupure automatique des appels sortants en dehors des horaires de travail.
Deux leçons en sortent. La première : aucune étape ne demande de compétence rare, tout est automatisé. La seconde : cinq réglages différents auraient suffi, et un seul d’entre eux aurait limité la facture. La sécurité d’une téléphonie n’est pas une muraille, c’est une suite de petits verrous dont chacun rattrape l’oubli du précédent.
Un mot de passe finit toujours par fuir. Ce qui décide du montant de la facture, c’est ce que le compte avait le droit de faire ce soir-là.
Combien peut coûter un piratage de standard téléphonique ?
Le montant dépend de trois nombres : combien d’appels partent en même temps, pendant combien d’heures, et à quel prix la minute. Les deux premiers se règlent chez vous. Le calcul ci-dessous garde la fenêtre du scénario et pose un prix d’exemple de 1 € la minute. C’est une hypothèse pour le calcul : les tarifs réels varient selon la destination.
-
Aucun plafond
10 appels × 55 h × 60 min × 1 €
33 000 €
-
2 appels simultanés au plus par compte
2 appels × 55 h × 60 min × 1 €
6 600 €
-
Plafond de dépense de 100 € par jour
100 € × 3 jours touchés (samedi, dimanche, lundi)
300 €
-
Liste de pays autorisés, ou coupure hors horaires
La destination est refusée dès le premier appel
0 €
Les deux derniers réglages ne ralentissent pas la fraude : ils la bornent ou l’empêchent.
L’ordre de grandeur du premier résultat est celui de la facture de 43 000 € citée par la fiche de l’Arcep. Le reste du tableau donne la leçon : limiter les appels simultanés divise la facture, mais seuls le plafond de dépense et la liste de pays la ramènent à un montant que l’on absorbe sans y penser. C’est pour cela que les plafonds ouvrent la liste des douze réglages.
Qui paie la facture quand une ligne est piratée ?
C’est la question que tout le monde pose trop tard. Dans la pratique, la facture est adressée au titulaire de la ligne : les appels sont partis de son installation, avec ses identifiants, et l’opérateur les a acheminés et payés aux réseaux de destination. L’exemple du conseil départemental cité par la fiche de l’Arcep le montre : c’est bien lui qui a reçu la facture de 43 000 €.
Ce qui se discute ensuite dépend de trois documents, pas d’un principe général.
La fiche rappelle aussi que l’intégrateur « a un devoir de conseil et de mise en garde ». Si un prestataire a installé votre standard en laissant les mots de passe d’origine, c’est un élément à verser au dossier.
Quels signaux d’alerte doivent faire réagir ?
La note de l’ANSSI recommande « un suivi régulier de la facturation du système de téléphonie » comme moyen de détecter les fraudes, en prêtant attention à cinq indicateurs : les appels surtaxés, les appels à l’étranger, les appels réalisés en dehors des horaires de travail, les appels de longue durée et les statistiques d’appels. Traduits en gestes du quotidien, cela donne huit signaux.
Un détail pratique : une alerte qui arrive dans une boîte e-mail partagée ne sert à rien un samedi. Faites-la arriver sur le téléphone de deux personnes nommées.
Quels sont les 12 réglages qui protègent une téléphonie VoIP ?
Ils sont rangés en quatre familles, dans l’ordre où ils rapportent le plus. Les plafonds viennent en premier parce qu’ils limitent les dégâts quoi qu’il arrive aux mots de passe.
Limiter ce qu’un compte peut dépenser
- 01
Une liste de pays autorisés.
N’ouvrez que les destinations que vous appelez réellement. La fiche de l’Arcep le dit simplement : si votre activité ne nécessite pas d’appeler à l’étranger, optez pour un accès national. La note de l’ANSSI range l’appel à l’international parmi les fonctions qui demandent « une attention particulière ». - 02
Un plafond de dépense par jour et par mois.
Demandez un montant au-delà duquel les appels sortants payants sont coupés, pas seulement signalés. Fixez-le un peu au-dessus de votre meilleur jour, pas à dix fois. - 03
Un nombre maximal d'appels simultanés par compte.
Un commercial passe un appel à la fois, parfois quelques-uns avec un outil de numérotation. Aucun poste n’a besoin de trente appels en parallèle. La différence entre ligne, numéro et appel simultané est expliquée dans notre guide sur plusieurs lignes téléphoniques pour une petite entreprise. - 04
Une restriction par horaire.
Bloquez les appels sortants internationaux et surtaxés en dehors de vos heures de travail. C’est exactement la protection que la fiche de l’Arcep invite à demander à l’opérateur pour les heures non ouvrables.
Fermer les portes d’entrée
- 05
Des mots de passe uniques, longs, changés à l'installation.
La première règle de la fiche de l’Arcep : modifier « dès l’installation et de manière régulière l’ensemble des mots de passe », qui doivent être complexes. Cela vaut pour les postes, les applications, les liens opérateur et les codes de messagerie vocale. - 06
La double authentification sur l'administration.
Pour les comptes d’administration, l’ANSSI indique que la solution idéale est une authentification à deux facteurs, et que les comptes présents par défaut doivent être supprimés, ou à défaut leur mot de passe modifié. - 07
Des comptes nominatifs, revus à chaque départ.
Pas de compte partagé, pas de compte « accueil » que dix personnes connaissent. Un compte d’ancien salarié se ferme le jour du départ. La fiche de l’Arcep demande de nommer une personne formée à ces procédures. - 08
Les fonctions à risque désactivées par défaut.
L’ANSSI recommande de désactiver les fonctionnalités à risque pour tous, puis de les rouvrir à ceux qui en ont besoin. La fiche de l’Arcep cite le renvoi d’appel vers l’extérieur : à activer uniquement si l’utilisateur en a besoin.
Protéger les appels en transit
- 09
Le chiffrement de la signalisation et de la voix.
L’ANSSI recommande de sécuriser les flux média et les flux de signalisation. Dans la pratique : TLS pour la signalisation, SRTP pour la voix. Demandez à votre fournisseur si les deux sont actifs par défaut sur tous les postes et sur l’application mobile. - 10
Un réseau voix séparé du réseau des données.
La fiche de l’Arcep le pose comme une règle : les flux voix et les flux de données doivent transiter par deux réseaux distincts. Cela concerne surtout les installations avec des postes fixes et un standard sur site.
Voir ce qui se passe
- 11
Des mises à jour suivies.
La fiche de l’Arcep rappelle que les constructeurs mettent régulièrement à jour la sécurité de leurs produits et conseille de choisir un contrat qui intègre ces évolutions. Avec une téléphonie hébergée, c’est le fournisseur qui s’en charge : demandez-lui de le confirmer. - 12
Des journaux conservés et des alertes en temps réel.
Les journaux d’appels et de connexion servent à détecter, puis à prouver. Les alertes doivent partir sur un seuil d’appels, de dépense ou de destination inhabituelle, et arriver sur un téléphone.
Quel réglage arrête quelle fraude ?
Aucun réglage ne couvre les six fraudes. Ce tableau sert à vérifier qu’il ne reste pas de trou, et à ne pas compter sur une protection pour ce qu’elle ne fait pas.
| Fraude | Ce qui l'arrête | Ce qui ne suffit pas |
|---|---|---|
| Appels vers des numéros surtaxés à l'étranger | Liste de pays, plafond de dépense, appels simultanés limités, coupure hors horaires (réglages 1 à 4). | Le chiffrement : les appels du fraudeur sont chiffrés eux aussi. |
| Appel qui ne sonne qu'une fois | Liste de pays et blocage des numéros surtaxés (réglage 1), consigne de ne pas rappeler. | Les mots de passe : personne n'est entré chez vous. |
| Détournement d'un compte SIP | Mots de passe uniques, double authentification, comptes nominatifs, journaux de connexion (réglages 5, 6, 7 et 12). | Une alerte seule, lue le lundi. |
| Usurpation de numéro | Rien dans vos réglages : signalez-la à votre opérateur et prévenez vos interlocuteurs. | Changer les mots de passe : votre compte n'est pas en cause. |
| Hameçonnage vocal | La règle du rappel sur un numéro connu, et les fonctions à risque fermées par défaut (réglage 8). | La double authentification, si le salarié dicte le code. |
| Écoute et interception | Chiffrement de la signalisation et de la voix, réseau voix séparé, accès restreint aux enregistrements (réglages 9 et 10). | Les plafonds : l'écoute ne génère aucun appel. |
Messagerie vocale, renvoi d’appel, anciens comptes : les trois oublis
Trois points échappent presque toujours à une revue de sécurité, parce qu’ils ne ressemblent pas à des comptes informatiques.
La messagerie vocale. Un code à quatre chiffres laissé à sa valeur d’origine donne accès à la boîte, et parfois à des fonctions de rappel ou de renvoi. Changez les codes à la création du poste et interdisez les suites évidentes.
Le renvoi d’appel vers l’extérieur. C’est une fonction utile et un outil de fraude : un renvoi posé vers un numéro surtaxé transforme chaque appel entrant en appel payant. La note de l’ANSSI range le transfert d’appels parmi les fonctions à surveiller. Limitez-le aux numéros nationaux, ou aux personnes qui en ont l’usage. Les codes qui permettent de vérifier qu’aucun renvoi n’est posé sur une ligne sont dans notre guide renvoi et transfert d’appel. Si votre accueil repose sur un menu vocal, la même prudence vaut pour ses redirections, décrites dans notre guide du serveur vocal interactif.
Les comptes qui ne servent plus. Un poste de salle de réunion jamais utilisé, le compte d’un stagiaire parti, l’accès d’un ancien prestataire. Personne ne remarquera qu’ils appellent. L’ANSSI déconseille par ailleurs la télémaintenance par des prestataires externes et, si elle est indispensable, recommande des comptes spécifiques activés temporairement.
Les équipes à distance ajoutent un quatrième point : le réseau du domicile. Nous le traitons dans le guide sur la téléphonie en télétravail. Et quand la ligne professionnelle vit sur le téléphone personnel du salarié, les précautions propres à ce cas sont dans celui sur le numéro pro sur un portable perso.
Que faire dans l’heure si votre ligne a été piratée ?
L’ordre compte. Chaque minute d’appels en cours s’ajoute à la facture : on coupe avant de comprendre.
- 01
Coupez les appels sortants internationaux et surtaxés.
Dans l’interface de votre téléphonie si vous y avez accès, sinon par un appel à l’assistance de l’opérateur. Si vous ne trouvez pas le réglage, suspendez les appels sortants de tous les comptes : mieux vaut une heure sans appels qu’une heure de fraude. - 02
Changez tous les mots de passe.
Pas seulement celui du compte suspect : administration, postes, applications, messageries vocales, liens opérateur. Déconnectez toutes les sessions ouvertes et supprimez les renvois d’appel que vous n’avez pas posés. - 03
Prévenez votre opérateur par écrit.
Un appel d’abord, puis un e-mail qui date les faits. Demandez le blocage des destinations concernées, le détail complet des appels et la suspension de la facturation contestée le temps de l’analyse. - 04
Conservez les preuves.
Exportez les journaux d’appels et de connexion avant toute remise à zéro, avec les dates, les numéros appelés et les adresses de connexion. Faites des captures d’écran des réglages modifiés. - 05
Faites le diagnostic sur 17Cyber.
Le site 17cyber.gouv.fr est un service de la Police nationale, de la Gendarmerie nationale et de Cybermalveillance.gouv.fr. Il aide à identifier l’attaque et oriente vers les démarches et vers une assistance. - 06
Déposez plainte et prévenez votre assureur.
Au commissariat, à la gendarmerie, ou par le service de plainte en ligne du ministère de l’Intérieur, qu’une personne morale peut utiliser après création et certification d’un compte. Déclarez le sinistre à votre assureur dans les délais du contrat.
Sur le plan pénal, l’accès ou le maintien frauduleux dans un système de traitement automatisé de données est puni de trois ans d’emprisonnement et de 100 000 € d’amende par l’article 323-1 du code pénal, dans sa version lue sur Légifrance le 11 novembre 2026. La plainte ne rembourse pas la facture, mais elle date les faits et sert de pièce dans la discussion avec l’opérateur et l’assureur.
Voici le message à adapter pour l’opérateur.
Objet : usage frauduleux de notre ligne, demande de blocage immédiat
Nous avons constaté le (date, heure) des appels sortants que nous n’avons pas passés, depuis le compte (identifiant), vers (pays ou numéros).
Nous avons changé tous nos mots de passe le (date, heure) et déposons plainte.
Une fois l’urgence passée, cherchez la porte. Dans la plupart des cas c’est un mot de passe faible, un compte oublié ou un renvoi d’appel. Tant qu’elle n’est pas identifiée, considérez qu’elle est encore ouverte.
La liste de contrôle à copier
À parcourir avec votre fournisseur, puis une fois par trimestre.
Plafonds (1 à 4), accès (5 à 8), protection et visibilité (9 à 12)
Comment rester protégé dans la durée ? La revue trimestrielle de 20 minutes
Les réglages dérivent. Des personnes arrivent et partent, un pays est ouvert pour une affaire et jamais refermé, une alerte continue d’arriver chez quelqu’un qui a changé de poste. Une courte revue chaque trimestre en rattrape l’essentiel. Inscrivez-la à l’agenda de la personne responsable de la téléphonie, avec un suppléant.
- 01
Comparez les comptes à la liste du personnel.
Chaque compte actif doit correspondre à une personne ou à un poste nommé. Fermez ce qui ne correspond pas, en commençant par les départs du trimestre et les prestataires dont la mission est terminée. - 02
Relisez les pays autorisés.
Retirez toute destination que personne n’a appelée depuis trois mois. La rouvrir prend quelques minutes ; une destination ouverte que personne ne surveille est la porte classique. - 03
Confrontez le plafond à l'usage réel.
Regardez votre plus grosse journée du trimestre. Si le plafond est très au-dessus, baissez-le. Si l’équipe l’a atteint en travaillant normalement, relevez-le un peu au lieu de le supprimer. - 04
Testez une alerte.
Demandez à votre fournisseur comment déclencher un test, ou vérifiez quand la dernière alerte réelle est partie et qui l’a reçue. Une alerte que personne n’a vue arriver est une supposition, pas un contrôle. - 05
Parcourez le journal sur les cinq indicateurs.
Appels surtaxés, appels à l’étranger, appels hors horaires, appels longs, et tout compte dont le volume a bondi. Cinq minutes sur l’export suffisent pour une petite équipe.
Notez la date et le nom de la personne qui a fait la revue en tête de la liste de contrôle. Si un incident survient plus tard, cette trace montre ce qui était en place et à quelle date, ce qui compte dans une contestation de facture.
Standard sur site ou téléphonie hébergée : qui fait quoi ?
Le partage des tâches change selon l’installation, et c’est souvent là que naît le malentendu : chacun croit que l’autre s’en occupe.
| Sujet | Standard installé chez vous | Téléphonie hébergée |
|---|---|---|
| Mises à jour de sécurité | À votre charge, ou à celle de l'intégrateur selon le contrat de maintenance. | À la charge du fournisseur. |
| Exposition à internet | Vous gérez le pare-feu, le réseau voix séparé et l'accès de télémaintenance. | Le fournisseur protège la plateforme ; il vous reste le réseau de vos postes. |
| Mots de passe et comptes | À votre charge. | À votre charge. |
| Plafonds et pays autorisés | À poser chez l'opérateur qui achemine vos appels. | À poser dans l'interface ou à demander au fournisseur. |
| Journaux et alertes | À configurer sur l'équipement. | Fournis par la plateforme, à activer et à diriger vers les bonnes personnes. |
Le guide numérique des entreprises de l’Arcep, dans son édition 2026, rappelle que les services proposés par les opérateurs « n’intègrent pas systématiquement des mécanismes de protection », et invite à être attentif aux garanties fournies par défaut et à en comprendre les limites. Autrement dit : une téléphonie hébergée vous retire le travail de mise à jour, pas celui de régler vos comptes. Les deux architectures sont comparées dans notre guide du standard téléphonique d’entreprise, et les bases du fonctionnement dans celui de la téléphonie VoIP en entreprise.
Quelles questions poser à un fournisseur de téléphonie avant de signer ?
Huit questions, à envoyer par écrit. Les réponses vagues sont une information en soi.
Si vous équipez des commerciaux, notre comparatif des solutions VoIP pour équipes commerciales aide à choisir les fournisseurs à qui envoyer ces questions.
Et Skipcall ?

Skipcall est un outil de prospection téléphonique sortante. Chaque commercial a son numéro et appelle depuis l’application web ou mobile, avec l’enregistrement, la transcription et le résumé des appels par IA. Il n’y a pas de standard à installer chez vous, donc pas d’équipement à mettre à jour ni à exposer sur internet : cette partie du travail est du côté de la plateforme. Les comptes de vos utilisateurs, eux, restent à gérer comme partout : un compte par personne, fermé le jour du départ.
Côté données, deux documents sont publics : notre accord de traitement des données et la liste de nos sous-traitants. Ce sont les pièces que la huitième question ci-dessus demande à tout fournisseur.
Skipcall ne remplace pas un standard d’accueil : il n’a ni menu vocal, ni files d’attente, ni routage des appels entrants. Si c’est votre besoin principal, les réglages de ce guide sont à poser sur votre standard. L’offre de base est décrite sur la page VoIP entreprise, à partir de 22 € par utilisateur et par mois.
Les 6 erreurs qui ouvrent la porte
- Croire que le chiffrement suffit. Il protège la conversation, pas le compte.
- Laisser l’international ouvert « au cas où ». Le cas arrive rarement, la fraude plus souvent. Une destination se rouvre en quelques minutes le jour où elle sert.
- Poser une alerte sans coupure. Une alerte lue le lundi matin décrit la fraude, elle ne l’arrête pas.
- Partager un compte entre plusieurs personnes. Le mot de passe finit dans un fichier, puis dans la boîte d’un ancien salarié.
- Oublier la messagerie vocale et les renvois. Ce sont des comptes comme les autres, avec des codes plus faibles.
- Découvrir son contrat après le sinistre. La question « qui paie » se lit avant, pas pendant.
Un dernier point, sans rapport avec la fraude mais souvent confondu avec elle : une voix hachée ou des coupures ne sont pas un signe de piratage. C’est presque toujours le réseau, et notre test de qualité VoIP le montre en une minute. Le diagnostic par symptôme est dans le guide sur la qualité d’appel VoIP.
Ce qu’il faut retenir
- La fraude qui coûte est le détournement d’un compte pour appeler des numéros surtaxés à l’étranger, en dehors des heures de travail.
- Quatre plafonds bornent la facture : pays autorisés, dépense par jour, appels simultanés, horaires. Dans notre calcul d’exemple, le même week-end coûte 33 000 € sans plafond et 300 € avec un plafond de 100 € par jour.
- Quatre verrous ferment les portes : mots de passe uniques, double authentification, comptes nominatifs, fonctions à risque désactivées par défaut.
- Le chiffrement et le réseau séparé protègent les conversations ; les mises à jour, les journaux et les alertes permettent de voir.
- En cas de piratage : couper, changer les mots de passe, écrire à l’opérateur, garder les preuves, 17Cyber, plainte et assureur.
- Demandez par écrit à votre fournisseur ce qui est actif par défaut. Ce qui n’est pas écrit n’est pas réglé.
Sources, lues le 11 novembre 2026 : la fiche pratique « La fraude téléphonique, une menace pour les entreprises » (fédération EBEN, ateliers entreprises de l’Arcep, mise à jour du 2 mai 2016) ; la note technique de l’ANSSI « Recommandations de sécurisation d’une architecture de téléphonie sur IP » (23 décembre 2013) ; la fiche 8 du guide numérique des entreprises de l’Arcep (édition 2026) ; le Cyber-Telecom Crime Report 2019 d’Europol et de Trend Micro (en anglais) ; le service 17Cyber ; le service de plainte en ligne du ministère de l’Intérieur ; l’article 323-1 du code pénal sur Légifrance. Les deux premiers documents et le rapport d’Europol sont anciens : leurs principes restent valables, mais vérifiez auprès de votre fournisseur ce qui s’applique à votre installation.